Résumé : Si ton site WordPress semble piraté, limite d’abord les dégâts sans supprimer de fichiers au hasard : protège les visiteurs, préviens ton hébergeur et conserve les éléments utiles. Depuis un appareil sain, sécurise ensuite les accès. Le nettoyage complet vient après le diagnostic, la recherche de la faille et l’évaluation d’une éventuelle fuite de données.
Une redirection bizarre, une alerte du navigateur ou un compte administrateur inconnu : est-ce qu’il faut tout couper ? Si tu te demandes que faire si ton site WordPress est piraté, commence par éviter les gestes précipités. À Gap comme ailleurs, mieux vaut préserver les indices et empêcher les visiteurs d’arriver sur une page dangereuse. Tu peux aussi consulter que faire pour nettoyer et sécuriser un site WordPress piraté avant d’intervenir.
Un piratage n’est pas toujours visible quand tu ouvres ton site. Certaines redirections ou pages indésirables ne s’affichent que pour certains visiteurs. L’objectif est donc de confirmer les signes, de sécuriser tes accès depuis un appareil sain et de faire examiner le site avant de décider s’il faut le nettoyer ou restaurer une sauvegarde.
Comment repérer un site WordPress piraté ?
Tu vois peut-être une page inconnue, mais certains signes sont moins évidents. Vérifie notamment si :
- ton site redirige vers un domaine que tu ne connais pas, parfois uniquement sur mobile ;
- des pages, des liens ou des comptes administrateurs ont été ajoutés sans ton accord ;
- ton hébergeur signale une activité inhabituelle, ou ton accès ne fonctionne plus ;
- un navigateur affiche un avertissement de sécurité ;
- des visiteurs reçoivent des messages suspects envoyés depuis ton site.
Un site lent ou inaccessible ne prouve pas à lui seul un piratage. Mais si tu remarques plusieurs anomalies, ou si ton hébergeur t’alerte, traite la situation comme une possible compromission. Si tu en as la possibilité, vérifie aussi le site depuis un autre appareil et note exactement ce que tu observes.
Que faire dès que tu soupçonnes une intrusion ?
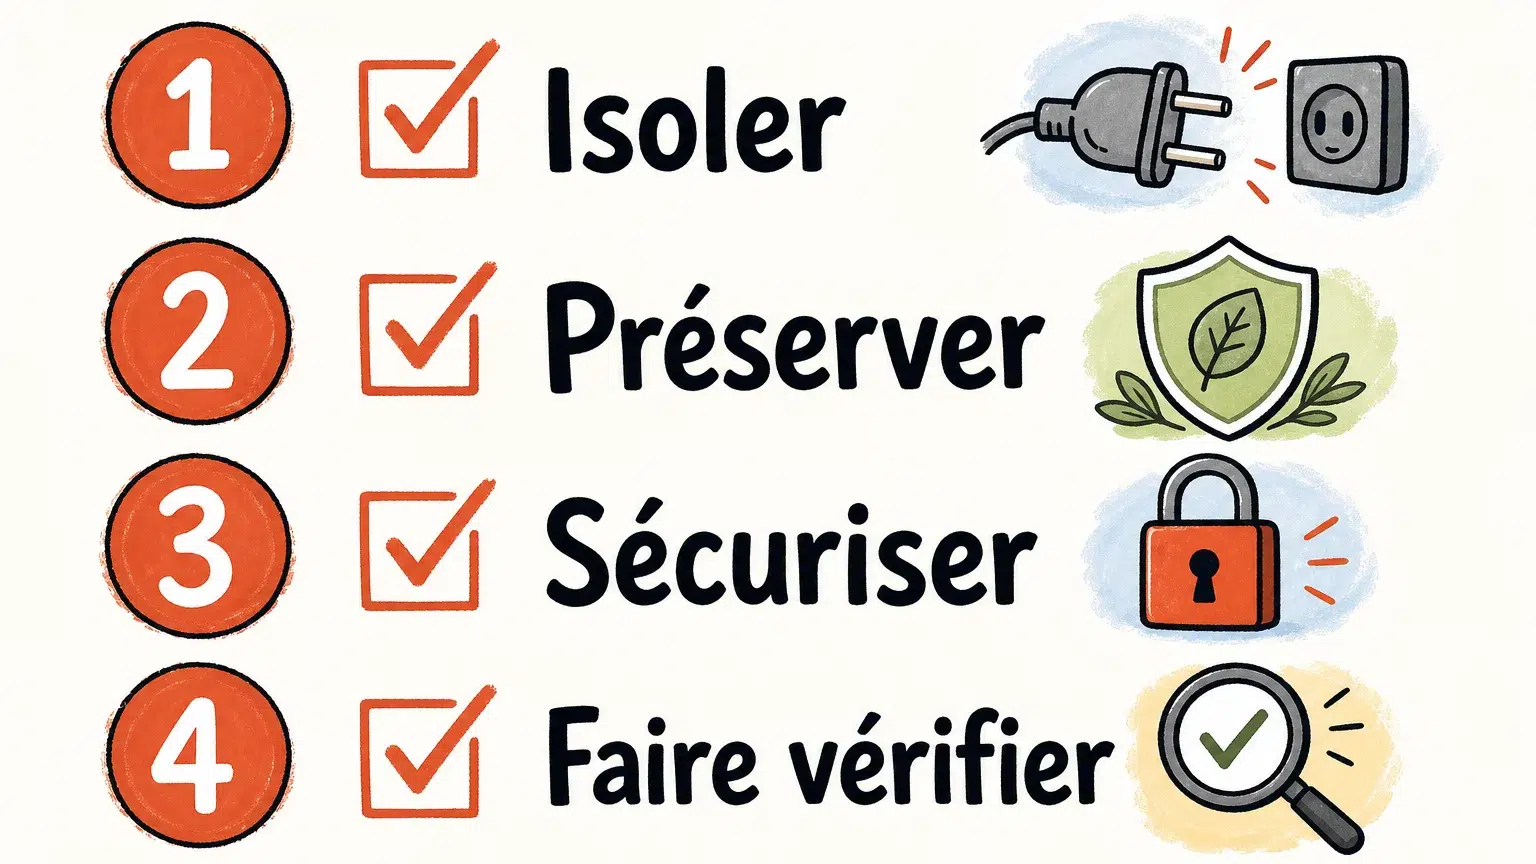
Tu viens de découvrir une redirection ou un message d’alerte ? Procède dans cet ordre, sans chercher à réparer le site à l’aveugle.
- Protège les visiteurs. Demande à ton hébergeur comment restreindre temporairement l’accès au site. Si tu ne sais pas le faire sans risque, ne modifie pas seul les fichiers du serveur.
- Conserve les éléments utiles. Note l’heure de découverte, garde les messages de l’hébergeur et fais des captures d’écran. Si une copie des fichiers et de la base de données est réalisée, identifie-la clairement comme potentiellement infectée et ne la remets pas en ligne telle quelle.
- Préviens ton hébergeur. Il peut vérifier l’activité du serveur, t’indiquer si d’autres sites du même espace sont concernés et te guider sur la mise en sécurité.
- Change tes accès depuis un appareil sain. Commence par la messagerie qui sert à réinitialiser tes autres mots de passe, puis sécurise l’hébergement, les accès techniques et les comptes WordPress. Utilise des mots de passe uniques et déconnecte les sessions ouvertes si tu en as la possibilité.
Évite de supprimer quelques fichiers suspects, de réinstaller WordPress par-dessus ou de lancer une mise à jour sans avoir évalué la situation. Tu pourrais effacer des indices ou laisser en place un élément malveillant. Une extension de sécurité peut aider à repérer certains problèmes, mais un résultat rassurant au scan ne suffit pas toujours à confirmer que tout est propre.
Pourquoi le nettoyage ne se résume-t-il pas à supprimer un fichier ?
Imagine que le pirate ait modifié un fichier visible et ajouté un moyen de revenir plus tard. Supprimer le premier élément sans trouver la porte d’entrée peut laisser le second intact. Un nettoyage sérieux cherche donc à comprendre comment le site a été compromis, puis à vérifier les zones qui peuvent avoir été touchées : fichiers WordPress, extensions, thème, comptes et base de données.
La cause peut venir d’un accès compromis, d’un composant vulnérable ou d’un autre site présent sur le même hébergement. Le diagnostic aide à décider quoi remplacer, quoi contrôler et quelles mesures prendre avant de remettre le site en ligne. Une fois le nettoyage terminé, il faut aussi corriger la faille et surveiller le site pour repérer une éventuelle réinfection.
La restauration d’une sauvegarde peut être utile, mais seulement si elle date d’avant l’intrusion et si la faille est corrigée. Une copie récente peut déjà contenir des fichiers ou des contenus compromis. Si tu ne connais pas la date de l’attaque, demande conseil à ton hébergeur ou à une personne compétente avant de restaurer.
Peux-tu intervenir seul ou vaut-il mieux demander de l’aide ?
Si tu connais bien l’administration WordPress, l’hébergement et les sauvegardes, tu peux commencer par sécuriser les accès et recueillir les informations. Pour le nettoyage, sois prudent : du code malveillant peut être difficile à distinguer d’un fichier légitime, et une suppression hasardeuse peut casser le site sans régler le problème.
Si tu n’es pas à l’aise avec ces manipulations, si ton site redirige toujours les visiteurs ou si l’incident revient après une première intervention, confie l’analyse et le nettoyage à une personne qui maîtrise WordPress. À Gap ou ailleurs, choisis quelqu’un qui explique ce qui a été examiné et qui s’intéresse aussi à la faille initiale, pas seulement aux symptômes visibles.
Une fois le site remis en état, un audit peut aider à prioriser les améliorations restantes. Mon guide pour choisir un audit WordPress concerne l’évaluation d’un site, mais un audit ne remplace pas le nettoyage d’une infection active.
Que faire si ton site contient des données personnelles ?
Un piratage de site ne signifie pas automatiquement que des données personnelles ont été consultées ou copiées. Mais si tu stockes des informations via des formulaires, des comptes clients ou des commandes, cherche à comprendre quelles données ont pu être accessibles et à quel moment. Garde une trace des faits connus et des démarches entreprises.
Si une fuite est possible, évalue rapidement les obligations applicables à ton activité et demande conseil à l’autorité compétente ou à un professionnel de la protection des données. Les démarches dépendent notamment des données concernées et du risque pour les personnes. Ne conclus pas qu’il n’y a aucun enjeu simplement parce que ton site fonctionne à nouveau.
Le bon réflexe face à un piratage WordPress
Si ton site est peut-être piraté, protège d’abord les visiteurs, conserve les indices, préviens ton hébergeur et sécurise tes accès depuis un appareil sain. Ne supprime pas de fichiers au hasard et ne restaure pas une sauvegarde sans vérifier qu’elle est saine. À Gap comme ailleurs, un nettoyage utile doit aussi chercher la faille d’entrée et prévenir une nouvelle intrusion.
Remettre ton site sur de bonnes bases
Après un incident, tu peux avoir besoin d’y voir plus clair sur les points techniques à traiter une fois le site remis en état. Mon Diagnostic Signature examine la sécurité parmi sept axes et fournit un plan d’action priorisé. Il s’agit d’un audit, pas d’une prestation de nettoyage de malware.
Je travaille à distance depuis le Champsaur, près de Gap. Pour découvrir mon accompagnement WordPress, mes audits et ma maintenance, consulte mon activité WordPress et choisis la suite adaptée à ton besoin.
Questions fréquemment posées
Comment savoir si mon site WordPress a vraiment été piraté ?
Une redirection inconnue, un compte administrateur que tu n’as pas créé ou une alerte de ton hébergeur sont des signes à prendre au sérieux. Un site lent seul ne suffit pas à confirmer une intrusion.
Dois-je supprimer les fichiers suspects tout de suite ?
Non, évite de les effacer au hasard : ils peuvent contenir des indices, et d’autres éléments peuvent rester en place. Préviens ton hébergeur et demande un avis avant le nettoyage.
Est-ce qu’une sauvegarde règle le problème ?
Elle peut aider si elle est antérieure à l’intrusion et si la faille d’entrée est corrigée. Une sauvegarde déjà infectée peut réintroduire le problème.
Un audit WordPress peut-il nettoyer mon site piraté ?
Pas nécessairement. Mon Diagnostic Signature examine la sécurité et d’autres aspects du site, mais il ne remplace pas le nettoyage d’une infection active.
Que faire si des données de clients ont pu être exposées ?
Conserve les informations disponibles et évalue quelles données ont pu être consultées. Demande rapidement conseil sur les obligations applicables à ta situation.